nechodím na prednášky
SKS 2022 prednaska tyzden 11

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
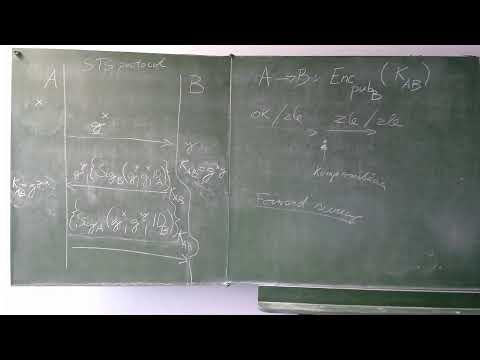
Prednáška pokračuje v protokole TLS 1.3 a vracia sa k režimu Zero Round Trip (0-RTT), ktorý slúži na obnovenie relácie pomocou pre-shared key (PSK). Klient v správe ClientHello posiela PSK extension so zašifrovaným session ticketom, ktorý vie rozšifrovať iba server, a môže hneď poslať early application data (napr. HTTP GET) zašifrované kľúčom odvodeným z PSK. Ak sa server rozhodne pre nové čerstvé kľúče cez Diffieho-Hellmanovu výmenu, autentizuje sa klientovi hodnotou PSK binder, čo je HMAC s kľúčom odvodeným z PSK. Prvý tok dát v 0-RTT nemá forward secrecy, lebo útočník so dlhodobým kľúčom na šifrovanie ticketov ho môže dešifrovať, zvyšok komunikácie ho však môže mať. Oproti TLS 1.2, kde session resumption cez tickety forward secrecy nemala vôbec, sa situácia nezhoršila.
- - TLS 1.3 nemá osobitnú funkciu na session resumption, rieši ju režim s PSK a 0-RTT.
- - Session ticket je zašifrovaný kľúčom známym iba serveru, takže server si nemusí pamätať stav jednotlivých klientov.
- - Klient môže v ClientHello poslať early application data šifrované kľúčom odvodeným z PSK.
- - PSK binder je HMAC s kľúčom odvodeným z PSK; slúži na autentizáciu servera pred klientom pri prechode na nové kľúče.
- - Prvý tok dát v 0-RTT nikdy nemá forward secrecy, pretože je šifrovaný kľúčom z PSK.
- - Nové efemérne kľúče cez Diffieho-Hellmana zabezpečia forward secrecy pre zvyšok komunikácie.
- - Resumption s forward secrecy v TLS 1.3 vyžaduje jeden round trip a klient nesmie poslať early data; v TLS 1.2 forward secrecy pri tickets nebola vôbec.
Zhrnutie pripravené s pomocou AI z prepisu videa.