nechodím na prednášky
SKS 2022 cvicenie 6

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
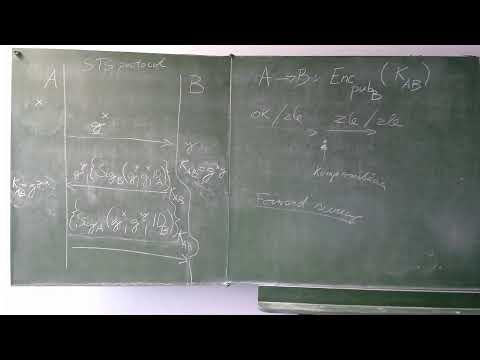
Cvičenie z kryptografických systémov nadväzuje na vlastnosti protokolov na výmenu kľúča. Po pripomenutí forward secrecy (kompromitácia long term keys ľubovoľnej podmnožiny účastníkov neodhalí staré session keys; dosahuje sa ephemeral kľúčmi z Diffieho-Hellmanovho protokolu, napr. STS) je zavedená partial forward secrecy, ktorá to vyžaduje len pre nejakú neprázdnu podmnožinu účastníkov. Užitočná je najmä v scenári klient–server, kde je long term kľúč klienta zraniteľnejší než serverový. Následne je definovaná weak forward secrecy, ktorá platí len pre behy protokolu, do ktorých útočník aktívne nezasahoval. Ako príklad slúži protokol 1.13 z knihy, odvodený od Diffieho-Hellmana, v ktorom Alica s Bobom odvodia kľúč pomocou verejných long term kľúčov a inverzného exponentu modulo q, a ukazuje sa, že má weak forward secrecy, no nie plnú forward secrecy.
- - Forward secrecy: kompromitácia long term keys ľubovoľnej podmnožiny účastníkov neohrozí staré session keys.
- - Forward secrecy sa dosahuje ephemeral kľúčmi (Diffie-Hellman), long term kľúče slúžia len na autentizáciu, napr. v protokole STS.
- - Partial forward secrecy vyžaduje ochranu starých session keys len pre nejakú neprázdnu podmnožinu účastníkov.
- - Partial forward secrecy je praktická v scenári klient–server, kde je long term kľúč klienta zraniteľnejší než serverový.
- - Weak forward secrecy chráni len kľúče z behov protokolu, do ktorých útočník aktívne nezasahoval.
- - Protokol 1.13 z knihy poskytuje len weak forward secrecy; kľúč sa počíta pomocou inverzného exponentu x_A⁻¹ modulo q, nájdeného rozšíreným Euklidovým algoritmom.
Zhrnutie pripravené s pomocou AI z prepisu videa.