nechodím na prednášky
SKS 2022 cvicenie 5
Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
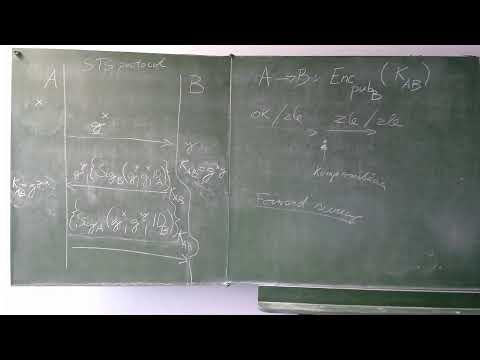
Cvičenie z kryptografických systémov sa venuje vlastnostiam protokolov na autentizáciu a vytvorenie kľúča. Lektor definuje „dobrý kľúč pre Alicu na komunikáciu s Bobom“ (kľúč je čerstvý a nepozná ho nikto okrem Alice, Boba a prípadne dôveryhodnej tretej strany) a vlastnosť key confirmation. Následne na príklade protokolu STS ukazuje neformálnu analýzu, ktorá nie je stopercentne spoľahlivá. STS rozširuje Diffie-Hellmanov protokol o digitálne podpisy, čím bráni útoku man-in-the-middle. Postupne ukazuje, prečo je nutné podpisovať obe hodnoty T_A aj T_B kvôli ochrane pred replay útokom, a že podpisy sa šifrujú session kľúčom K_AB, čo zároveň poskytuje key confirmation. Na úvod ešte vysvetlil hodnotenie bonusov.
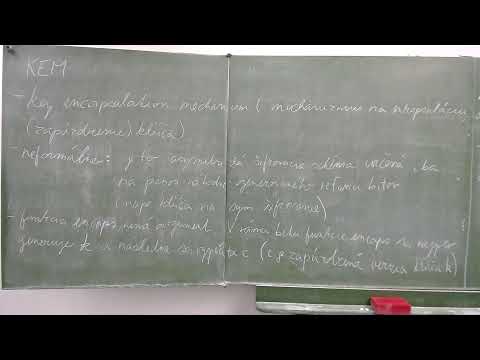
- - Kľúč je dobrý pre Alicu na komunikáciu s Bobom, ak je čerstvý a nepozná ho nikto okrem Alice, Boba a prípadne dôveryhodnej tretej strany.
- - Definícia dobrého kľúča nie je symetrická: kľúč môže byť dobrý pre Alicu, ale nie pre Boba.
- - Key confirmation: Alica má istotu, že session key je dobrý a že ho vlastní Bob.
- - Neformálna analýza protokolov nie je stopercentne spoľahlivá, ale zvyšuje dôveru v ich bezpečnosť.
- - STS pridáva do Diffie-Hellmanovho protokolu podpisy, čím bráni útoku man-in-the-middle.
- - Podpisy musia zahŕňať čerstvé hodnoty T_A a T_B, inak hrozí replay útok.
- - Podpisy šifrované kľúčom K_AB slúžia zároveň ako potvrdenie vlastníctva kľúča.
Zhrnutie pripravené s pomocou AI z prepisu videa.