nechodím na prednášky
SKS 2022 cvicenie tyzden 10
Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
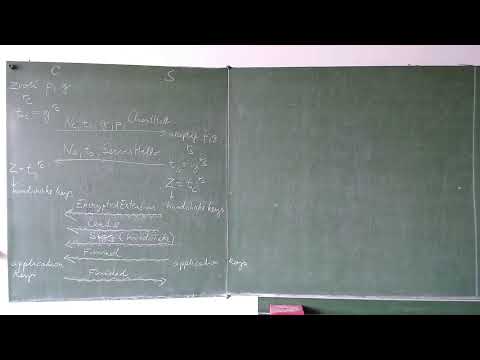
Cvičenie predstavuje protokol TLS 1.3 ako najnovšiu verziu TLS a porovnáva ho s TLS 1.2, ktorý mal viacero opravených zraniteľností. Návrhári TLS 1.3 sledovali štyri ciele: zúžiť výber algoritmov na najbezpečnejšie, zašifrovať väčšiu časť handshake, znížiť latenciu (plný handshake s jedným roundtripom, skrátený s nulovým) a zjednodušiť protokol. Povolené sú iba autentizované šifry (AES-GCM, AES-CCM, ChaCha20-Poly1305), výmena kľúčov iba efemérnym Diffie-Hellmanom (forward secrecy), RSA podpisy iba s PSS, kompresia je odstránená a PRF nahradila funkcia HKDF. Nešifrované zostávajú len správy ClientHello a ServerHello, po ktorých si strany dohodnú neautentizované handshake traffic keys; klient v key share hádá, ktorú grupu server prijme, a pri neúspechu server pošle HelloRetryRequest.
- - TLS 1.3 ponecháva iba najbezpečnejšie primitíva: AES-GCM, AES-CCM a ChaCha20-Poly1305; blokové šifry s MAC a RC4 zanikli.
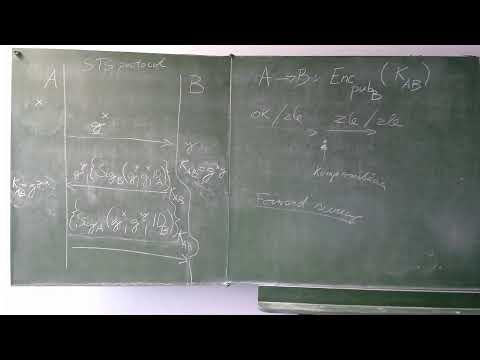
- - Výmena kľúčov je len cez efemérny Diffie-Hellman, čím sa zaručuje forward secrecy; statický DH a prenos kľúča cez RSA sú zakázané.
- - RSA podpisy sa smú používať iba s paddingom PSS, aby sa zabránilo Bleichenbacherovmu útoku na PKCS#1 v1.5.
- - Handshake je šifrovaný takmer celý: nešifrované sú len ClientHello a ServerHello, zvyšok chránia handshake traffic keys.
- - Plný handshake má jeden roundtrip a skrátený dokonca nula, čo znižuje latenciu oproti TLS 1.2.
- - V ClientHello klient v key share tipuje grupy DH a ak server nevyhovuje, odpovie HelloRetryRequest.
- - Odstránili sa kompresia (kvôli útokom), PRF (nahradená HKDF) a správa ChangeCipherSpec.
Zhrnutie pripravené s pomocou AI z prepisu videa.