nechodím na prednášky
SKS 2022 cvicenie 1

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
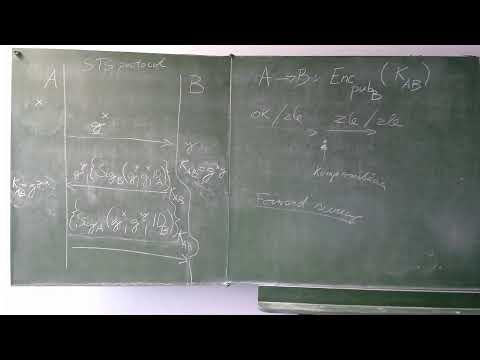
Cvičenie z predmetu Kryptografické systémy analyzuje slabiny navrhnutého protokolu na výmenu session key KAB medzi užívateľmi A a B pomocou dôveryhodného servera S, ktorý šifruje kľúč long-term kľúčmi KAS a KBS. Vychádza z bezpečnostných predpokladov, že útočník ovláda komunikačný kanál, môže správy meniť, presmerovávať a vytvárať, a že môže byť aj legitímnym účastníkom (insider). V prvom útoku útočník v správe pre B zamení identifikátor A za iný, takže B si mylne myslí, že kľúč zdieľa s niekým iným. V druhom, horšom útoku sa útočník vydáva za B pri komunikácii so serverom, získa kľúč KAC a A uvedie do omylu, že zdieľa kľúč s B, čím môže čítať jeho komunikáciu. Riešením je zahrnúť identitu partnera do šifrovaných častí správ a zabezpečiť ich integritu, napríklad pomocou MAC, hešov, podpisov alebo vhodného módu šifrovania.
- - Protokol s nezašifrovaným identifikátorom nezaručuje, kto všetko pozná kľúč KAB.
- - Bezpečnostný predpoklad 2: útočník ovláda kanál, môže správy meniť, presmerovávať aj vytvárať.
- - Bezpečnostný predpoklad 3: protivník môže byť insider, outsider alebo ich kombinácia.
- - Prvý útok: zámena identifikátora v správe pre B uvedie B do omylu, aj keď útočník kľúč nezíska.
- - Druhý útok: útočník podvrhne požiadavku serveru, získa kľúč KAC a odpočúva komunikáciu A.
- - Oprava: uviesť identitu partnera do oboch šifrovaných častí a zabezpečiť integritu správ (MAC, heše, podpisy, vhodný mód šifrovania).
Zhrnutie pripravené s pomocou AI z prepisu videa.