nechodím na prednášky
SKS 2022 prednaska tyzden 9
Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
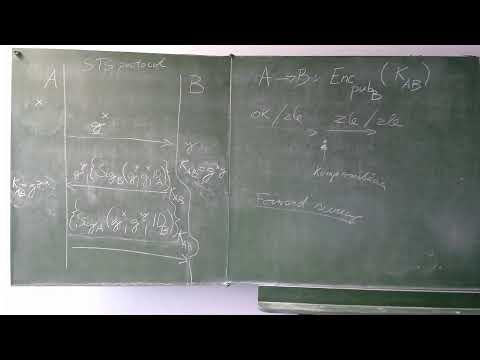
Prednáška najprv rieši bonus 4: man-in-the-middle útok na základný Diffie-Hellman doplnený o MAC-y (protokol 5.22) je možný, pretože identifikátory Alice a Boba sú verejne známe a útočník si s každým z nich vytvorí vlastný kľúč. Potom sa presúva ku kapitole 5.4 o protokoloch so základným formátom Diffie-Hellmanových správ, kde sa vymieňa iba g^r, no zdieľané tajomstvo Z kombinuje efemérny a statický (dlhodobý) kľúč, ako pri MTI protokoloch. Pridanie MAC-ov k nim zabezpečí potvrdenie kľúča a niekedy aj forward secrecy. Nakoniec začína kapitolu 5.5 o DH protokoloch s explicitnou autentizáciou (napr. STS), v ktorých si účastníci vymieňajú aj údaje na overenie identity, napríklad podpisy, čím sa bráni útoku man-in-the-middle.
- - Man-in-the-middle útok na základný DH s MAC-mi (protokol 5.22) je možný, lebo ID-čka sú verejne známe.
- - Útočník C vedie protokol samostatne s Bobom aj s Alicou a každému podvrhne vlastnú hodnotu TC.
- - Protokoly so základným DH formátom správ posielajú iba g^r, ale Z počítajú aj z dlhodobých kľúčov (napr. MTI).
- - Pridanie MAC-ov k takýmto protokolom dáva key confirmation a v istých prípadoch forward secrecy.
- - DH protokoly s explicitnou autentizáciou (napr. STS) si počas behu vymieňajú aj podpisy na overenie identity.
- - Pri explicitnej autentizácii môže zdieľané tajomstvo tvoriť už len efemérny DH secret.
Zhrnutie pripravené s pomocou AI z prepisu videa.