nechodím na prednášky
SKS tyzden 1 cvicenie

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
Cvičenie nadväzuje na návrh protokolu na výmenu kľúča K_AB medzi užívateľmi A a B prostredníctvom dôveryhodného servera. Tretí návrh (šifrovanie s integritou a identifikátormi) odolá predchádzajúcim útokom, no zostáva zraniteľný voči replay útokom, pretože útočník môže poznať staré session keys (bezpečnostný predpoklad 4). Útočník C môže podsunúť A predtým odchytenú správu 2 so starým kľúčom, takže A a B znovu použijú starý kľúč, aj keď ho C nepozná, čo uľahčuje kryptoanalýzu. Ako obrana sa zavádza metóda challenge-response s nonce, teda čerstvým náhodným číslom, ktoré server vráti spolu s kľúčom a dokazuje jeho aktuálnosť.
- - Long-term keys sa zdieľajú so serverom, session keys sa vytvárajú nové pre každú komunikačnú reláciu.
- - Session keys sú zraniteľné: bývajú na nespoľahlivých médiách (malware) a šifrujú sa nimi veľké objemy dát.
- - Bezpečnostný predpoklad 4: útočník môže mať k dispozícii staré session keys.
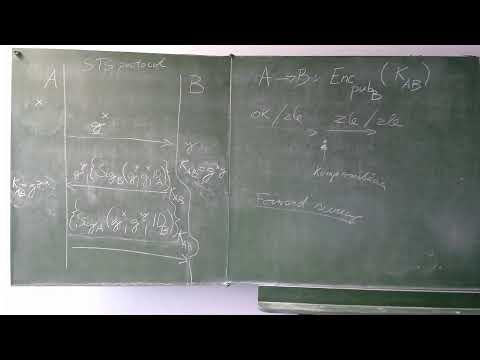
- - Replay útok: C podsunie A odchytenú starú správu 2 a A s B použijú starý kľúč, hoci C správu 2 sám vytvoriť nevie.
- - Útok je nebezpečný aj bez znalosti starého kľúča, lebo jeho opakované použitie uľahčuje kryptoanalýzu.
- - Obrana proti replay útokom: challenge-response, kde A pošle čerstvý nonce a očakáva ho späť spolu s kľúčom.
- - Nonce je náhodné číslo generované užívateľom na dôkaz čerstvosti odpovede.
Zhrnutie pripravené s pomocou AI z prepisu videa.