nechodím na prednášky
SKS 2022 prednaska tyzden 10

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
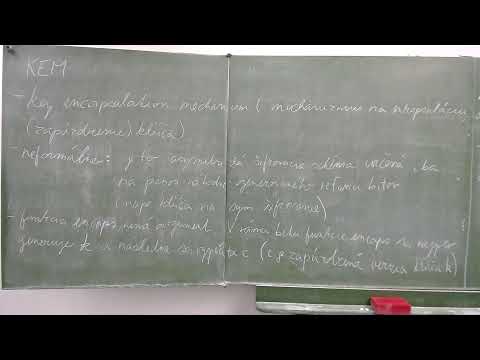
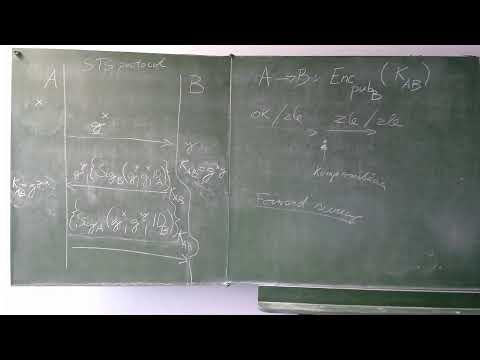
Prednáška dopĺňa detaily handshake protokolu v TLS 1.2. Vysvetľuje funkciu PRF (pseudorandom function), ktorá sa používa v správach Finished aj pri odvodzovaní kľúčov: z pre-master secretu a nonců z Client Hello a Server Hello vzniká 48-bajtový master secret a z neho blok kľúčov. Klient a server si vytvoria štyri kľúče, dva na šifrovanie a dva na MAC, čo bráni reflection útokom. PRF je postavená na reťazení HMAC-ov (SHA-256) s iteráciou A(i), takže poskytuje výstup ľubovoľnej dĺžky. Ďalej sa preberá posielanie reťazca certifikátov od certifikátu servera až po koreňovú CA, jeho postupné overovanie, kontrola platnosti a možnosť zistenia kompromitácie kľúčov cez CRL alebo OCSP.
- - Handshake dohodne cipher suite, prípadne autentizuje strany a vytvorí zdieľané tajomstvo pre symetrické šifrovanie a MAC.
- - Správy Finished obsahujú výstup PRF závislý od zdieľaného tajomstva a transkriptu handshaku, čím overujú zhodu oboch strán.
- - PRF je deterministická funkcia kľúča a vstupu, ktorej výstup je nerozlíšiteľný od náhodného a má vždy pevnú dĺžku.
- - Master secret (48 bajtov) sa počíta z PMS a nonců; z neho sa cez PRF s labelom key expansion odvodí blok kľúčov.
- - Štyri samostatné kľúče (dva na šifrovanie, dva na MAC, vždy pre každý smer) zabraňujú reflection útokom.
- - PRF v TLS 1.2 reťazí HMAC-y: A0 = seed, A(i) = HMAC(secret, A(i-1)), výstup tvoria HMAC(secret, A(i) || seed) po 256 bitoch.
- - Certifikáty sa posielajú ako reťazec až po koreňovú CA, ktorej verejný kľúč príjemca pozná; overuje sa postupne, vrátane platnosti a revokácie (CRL, OCSP).
Zhrnutie pripravené s pomocou AI z prepisu videa.