nechodím na prednášky
SKS tyzden 5 prednaska

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
Prednáška sa zameriava na formálne definície vlastností kryptografických autentizačných protokolov podľa knihy Boyd/Mathuria (Paar). Vysvetľuje sa pojem far-end operativity — istota, že komunikačný partner je počas behu protokolu aktívny. Na príklade jednoduchého protokolu s podpisom nonce sa ukazuje, že táto vlastnosť sama osebe nestačí, pretože útočník môže presmerovaním komunikácie dosiahnuť, že overovaná strana je síce aktívna, no netuší, že komunikuje práve s pôvodným iniciátorom. Rozšírením protokolu o identifikátor druhej strany sa dosahuje silná autentizácia, kde protokol garantuje aj to, že partner druhú stranu skutočne považuje za svojho komunikačného partnera. Ďalej sa zavádza pojem good key property, teda podmienky (čerstvosť kľúča a jeho znalosť len oprávnenými stranami), za akých môže byť vytvorený session kľúč považovaný za dôveryhodný a použiteľný aj na následnú autentizáciu prostredníctvom key authentication.
- - Far-end operativity zaručuje, že komunikačný partner bol počas behu protokolu aktívny
- - Samotná far-end operativity nezaručuje, že partner vie, s kým komunikuje
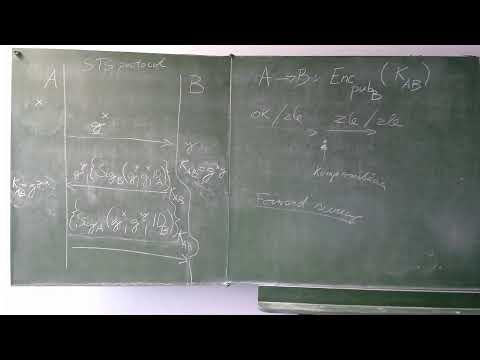
- - Útok presmerovaním (reflection/relay) demonštruje slabinu jednoduchého protokolu s podpisom nonce
- - Pridanie identifikátora do podpisovanej správy rieši tento problém
- - Silná autentizácia (definícia 13) vyžaduje aktivitu aj vedomé uznanie komunikačného partnera
- - Good key property (definícia 15) definuje podmienky dôveryhodnosti a čerstvosti session kľúča
- - Key authentication umožňuje použiť dôveryhodný session kľúč na následnú autentizáciu strán
Zhrnutie pripravené s pomocou AI z prepisu videa.