nechodím na prednášky
SKS tyzden 12 cvicenie
Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
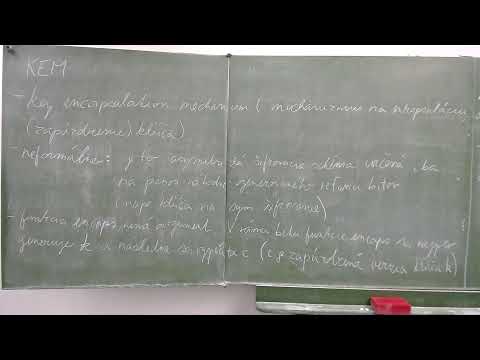
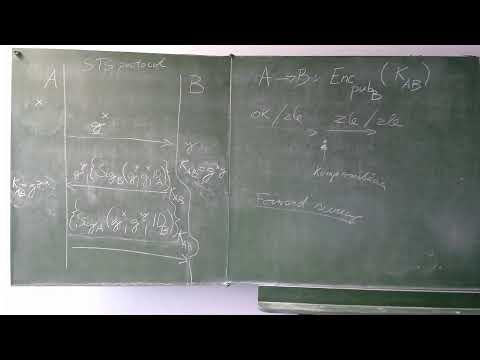
Cvičenie nadväzuje na predchádzajúcu prednášku o TLS 1,3 a podrobne rozoberá, ako protokol dosahuje šifrovanie väčšiny handshake správ oproti TLS 1,2, kde renegotiation slúžila na zvýšenie anonymity klienta. Vysvetľuje sa, že klient už v správe Client Hello posiela typnutý key share pre zvolenú inštanciu Diffie-Hellmana (napr. finite field DH s parametrami P, G), server v Server Hello odpovedá svojím key share, prípadne žiada Hello Retry Request pri nekompatibilnej inštancii. Po výmene Client Hello a Server Hello si obe strany vypočítajú zdieľané DH tajomstvo Z a spolu s hashom týchto správ ho vložia do funkcie HKDF, čím vzniknú Handshake Secret a odvodené handshake traffic keys (client/server), ktorými sa šifrujú všetky ďalšie handshake správy. Tieto kľúče sú čerstvé vďaka nonce hodnotám, ale zatiaľ neautentizované, kým sa neoverí certifikát servera. Na konkrétnom príklade s cipher suitou AES-128-GCM, SHA-256 a RSA-PSS sa demonštruje priebeh protokolu vrátane odosielania Encrypted Extensions a certifikátu servera bez vyžiadania klientovho certifikátu.
- - TLS 1,3 šifruje takmer celý handshake, nezašifrované sú iba Client Hello a Server Hello, čím sa rieši anonymita klienta bez potreby renegotiation.
- - Na výmenu kľúča sa používa výhradne efemerálny Diffie-Hellman; klient posiela svoj key share už v Client Hello.
- - Ak server neakceptuje navrhnutú DH inštanciu, odpovie správou Hello Retry Request so zoznamom akceptovateľných inštancií.
- - Zo zdieľaného DH tajomstva Z a hashu správ Client Hello/Server Hello sa pomocou HKDF odvodia Handshake Secret a handshake traffic keys pre klienta a server.
- - Odvodené kľúče sú vďaka nonce hodnotám čerstvé, no zatiaľ neautentizované, kým klient neoverí certifikát servera.
- - Server môže, ale nemusí vyžadovať certifikát od klienta (Certificate Request je nepovinná správa).
- - Na príklade s cipher suitou AES-128-GCM, SHA-256 a RSA-PSS je ukázaný konkrétny priebeh handshake protokolu vrátane Encrypted Extensions a certifikátu servera.
Zhrnutie pripravené s pomocou AI z prepisu videa.