nechodím na prednášky
SKS tyzden 5 cvicenie

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
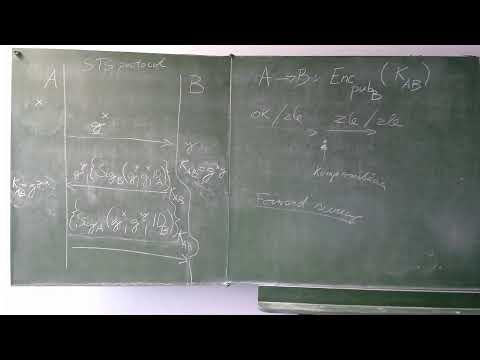
Prednáška sa venuje vlastnosti forward secrecy pri protokoloch na výmenu kľúča, ktorá znižuje škody spôsobené odhalením dlhodobého (long-term) kľúča účastníka. Vysvetľuje sa, že ak útočník získa long-term key, protokol s forward secrecy mu aj tak neumožní odvodiť session keys vytvorené v minulých behoch protokolu. Táto vlastnosť sa dosahuje tak, že dlhodobé kľúče slúžia iba na autentifikáciu (podpisovanie), pričom samotné utajenie session key zabezpečujú efemérálne (jednorazové) kľúče generované pre každý beh protokolu, typicky pomocou Diffie-Hellmanovej výmeny. Ako konkrétny príklad je demonštrovaná jednoduchšia verzia STS protokolu bez šifrovania podpisov, kde je ukázané, že odhalenie súkromných long-term keys Alice a Boba útočníkovi nepomôže získať staré session keys. Na záver sa spomína, že požiadavka na forward secrecy sa môže vzťahovať na ľubovoľnú podmnožinu účastníkov (napr. aj na servery), čo otvára priestor pre slabšie varianty tejto vlastnosti.
- - Forward secrecy znižuje škodu z odhalenia long-term key účastníka
- - Odhalenie long-term keys nesmie umožniť odvodenie minulých session keys
- - Long-term keys slúžia len na autentifikáciu, nie na utajenie session key
- - Utajenie session key zabezpečujú efemérálne kľúče generované pre každý beh protokolu
- - Efemérálne kľúče sa po vytvorení session key vymažú z pamäte
- - Demonštrácia na jednoduchšej verzii STS protokolu bez šifrovania podpisov
- - Forward secrecy sa definuje vzhľadom na ľubovoľnú podmnožinu účastníkov, čo umožňuje aj slabšie varianty
Zhrnutie pripravené s pomocou AI z prepisu videa.