nechodím na prednášky
SKS tyzden 4 cvicenie

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
Cvičenie sa venuje protokolu Diffie-Hellman na vytvorenie zdieľaného tajného kľúča medzi dvomi účastníkmi pomocou umocňovania generátora cyklickej grupy na náhodné čísla. Vysvetľuje sa zraniteľnosť základnej verzie protokolu voči útoku man-in-the-middle, pri ktorom útočník odchytí a nahradí správy oboch strán a následne dokáže dešifrovať ich komunikáciu bez ich vedomia. Ako riešenie sa predstavuje protokol 1.5, ktorý kombinuje efemerálny Diffie-Hellman kľúč so statickým (dlhodobým) kľúčom certifikovaným certifikačnou autoritou, čím sa zabráni man-in-the-middle útoku. Napokon sa naznačuje ďalší typ útoku, tzv. Certificate Manipulation útok, ktorý je možný, ak certifikačná autorita neoveruje, že žiadateľ skutočne vlastní súkromný kľúč zodpovedajúci verejnému kľúču, ktorý si necháva certifikovať.
- - Diffie-Hellman protokol vytvára zdieľaný tajný kľúč pomocou umocňovania generátora cyklickej grupy na tajné náhodné čísla oboch strán
- - Základná verzia protokolu neobsahuje autentizáciu a je zraniteľná voči man-in-the-middle útoku
- - Útočník (Cyril) môže pri man-in-the-middle útoku odchytiť komunikáciu a vytvoriť dva rôzne zdieľané kľúče s Alicou a Bobom
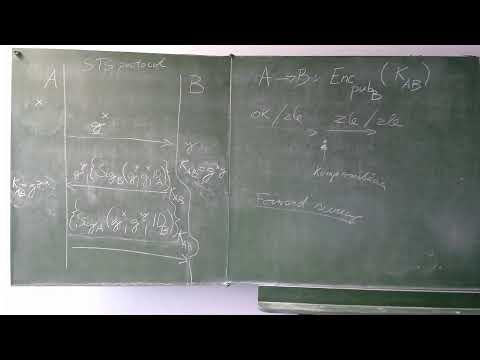
- - Vylepšený protokol 1.5 kombinuje efemerálny DH kľúč so statickým dlhodobým DH kľúčom overeným certifikátom
- - V protokole 1.5 obe strany počítajú spoločné tajomstvo ako kombináciu efemerálnych a statických exponentov
- - Bezpečnosť voči man-in-the-middle útoku súvisí s predpokladom náročnosti výpočtového Diffie-Hellman problému (bonusová úloha)
- - Certificate Manipulation útok je možný, ak CA nekontroluje, či žiadateľ skutočne vlastní súkromný kľúč k certifikovanému verejnému kľúču
Zhrnutie pripravené s pomocou AI z prepisu videa.