nechodím na prednášky
SKS 2022 cvicenie tyzden 9

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
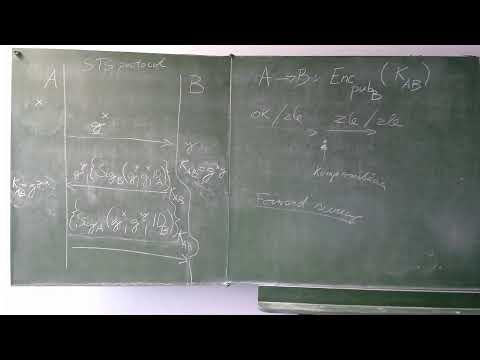
Cvičenie z Kryptografických systémov sa venuje analýze protokolov na výmenu session kľúča s asymetrickou kryptografiou, pričom sa predpokladá vlastnosť non-malleability šifrovania a dostupnosť certifikátov. Protokol 1 najprv šifruje kľúč verejným kľúčom Boba a potom podpisuje. Protokol 2 najprv podpisuje a potom šifruje, čo umožňuje Bobovi preposlať dešifrovanú správu Cyrilovi a vydávať sa za Alicu. Protokol 3 to opravuje podpisovaním identity adresáta. Needham-Schröderov protokol s verejným kľúčom (protokol 4) vymieňa nonce v troch správach, no umožňuje útok s vloženým behom, pri ktorom Cyril zneužije Alicu ako dešifrovaciu orákulum a Bob sa mylne domnieva, že kľúč zdieľa s Alicou.
- - Predpoklad non-malleability: útočník nevie z šifrotextu vyrobiť šifrotext príbuznej správy, napr. zmeniť sumu platby.
- - Protokol 1 (šifrovanie a potom podpis) poskytuje Bobovi určité garancie, ktoré sa analyzujú v bonuse 10.
- - Protokol 2 (podpis a potom šifrovanie) dovoľuje Bobovi preposlať správu Cyrilovi a vydávať sa za Alicu, pokiaľ je časová pečiatka platná.
- - Oprava v protokole 3: Alica podpisuje aj identifikátor adresáta, takže preposlaná správa neprejde overením.
- - Needham-Schröder public key protokol (protokol 4) vymieňa nonce N_A a N_B v troch správach a z nich sa odvodí session kľúč.
- - Útok na protokol 4: Cyril spustí druhý beh s Bobom ako Alica a Alicu zneužije na dešifrovanie N_B.
- - Výsledkom útoku je, že Bob verí, že kľúč zdieľa s Alicou, ale pozná ho aj Cyril.
Zhrnutie pripravené s pomocou AI z prepisu videa.