nechodím na prednášky
SKS 2022 prednaska 5

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
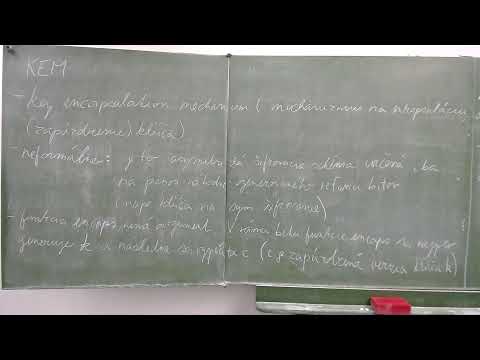
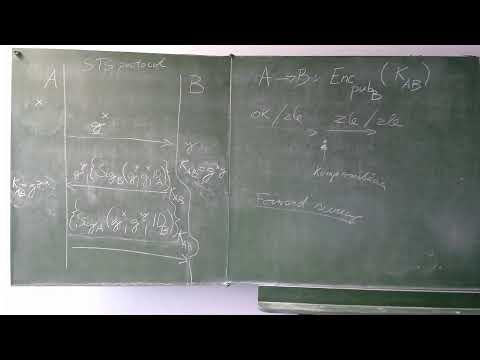
Prednáška dokončuje tému útokov na kryptografické protokoly, konkrétne certificate manipulation útoky na protokol kombinujúci efemérny a statický Diffieho–Hellmanov kľúč. Útok je možný, ak certifikačná autorita pri vydaní certifikátu neoveruje, že žiadateľ vlastní zodpovedajúci súkromný kľúč. Útočník C si necháva certifikovať verejný kľúč Alice umocnený na zvolené číslo XC, vstúpi medzi Alicu a Boba a dosiahne, že obaja odvodia rovnaké tajomstvo Z, pričom Bob si myslí, že ho zdieľa s C, hoci ho zdieľa s Alicou. Ide o príklad útoku typu unknown key share, ktorý môže poškodiť najmä Alicu, napríklad pri platbe pripísanej útočníkovi. Ako protiopatrenie sa uvádza generovanie kľúčových párov samotnou autoritou alebo vyžadovanie dôkazu vlastníctva súkromného kľúča pred vydaním certifikátu. Na úvod sa hovorilo aj o bonusových úlohách.
- - Certificate manipulation útoky hrozia, ak certifikačná autorita neoveruje vlastníctvo súkromného kľúča žiadateľa.
- - Útočník C si vyžiada certifikát na verejný kľúč YA umocnený na XC, pričom zodpovedajúci súkromný kľúč XA·XC nepozná.
- - C vstúpi medzi Alicu a Boba, Alicin certifikát vymení za svoj a Alicii podstrčí TB umocnené na XC a certifikát Boba.
- - Alica a Bob odvodia rovnaké Z, ale Bob si myslí, že ho zdieľa s C; samotné Z útočník vypočítať nevie (Diffieho–Hellmanov problém).
- - Ide o unknown key share útok: Alica môže nevedomky zaplatiť za útočníka, Bob stráca kredibilitu.
- - Protiopatrenia: autorita generuje páry kľúčov sama alebo od žiadateľa vyžaduje dôkaz vlastníctva súkromného kľúča.
- - Ďalej nasledujú protocol interaction útoky a nový bonus v poznámkach na tento týždeň.
Zhrnutie pripravené s pomocou AI z prepisu videa.