nechodím na prednášky
SKS tyzden 3 prednaska cast 2
Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
Prednáška nadväzuje na predchádzajúci výklad a vysvetľuje princíp digitálneho podpisu ako trojice algoritmov – generovanie kľúčov, podpisovanie a verifikáciu. Zdôrazňuje sa rozdiel oproti MAC schémam: keďže súkromný kľúč pozná iba podpisujúci, digitálny podpis okrem integrity a autentizácie zabezpečuje aj nepopierateľnosť, no za cenu vyššej výpočtovej náročnosti. Prednášajúci upozorňuje na chybu v odporúčanej knihe, kde je pri verifikačnej funkcii nesprávne uvedený súkromný kľúč namiesto verejného. V praktickej časti je podrobne demonštrovaný algoritmus RSA podpisu, vrátane pripomenutia RSA šifrovania a generovania kľúčov pomocou modulu N, exponentu E a jeho inverzu D. Na záver je predstavené rozlíšenie medzi podpismi typu „signature with appendix“ a podpismi s obnovou správy (message recovery).
- - Digitálny podpis pozostáva z troch algoritmov: generovanie kľúčov, podpisovanie a verifikácia.
- - Na rozdiel od MAC používa podpisujúci súkromný kľúč, ktorý pozná len on, čím sa dosahuje nepopierateľnosť.
- - Podpis zabezpečuje integritu, autentizáciu aj nepopierateľnosť, je však výpočtovo náročnejší ako MAC.
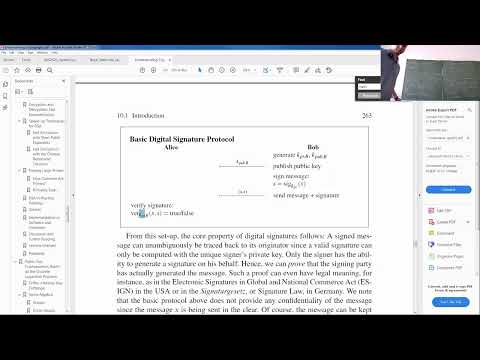
- - V knihe (str. 263) je chyba – pri verifikačnej funkcii má byť použitý verejný kľúč (KPUB), nie súkromný (KPR).
- - Príklady praktických podpisových schém: RSA s paddingom PSS, DSA, ECDSA.
- - Podrobne vysvetlený základný RSA podpis vrátane generovania kľúčov (E, D, N) a procesu podpisovania a overovania.
- - Rozlíšenie medzi podpismi „signature with appendix“ (vyžadujú priloženie pôvodnej správy) a podpismi s obnovou správy (message recovery).
Zhrnutie pripravené s pomocou AI z prepisu videa.