nechodím na prednášky
SKS tyzden 8 prednaska

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
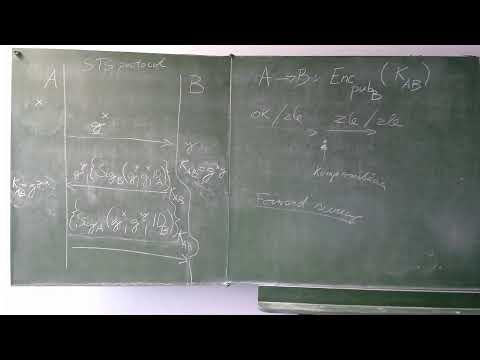
Prednáška sa venuje riešeniam vybraných bonusových úloh z minulotýždňového materiálu, najmä otázke o vlastnosti key authentication v protokole 3. V tomto protokole Alica posiela Bobovi jednu správu zašifrovanú Bobovým verejným kľúčom, obsahujúcu identifikátor IDB, session key KAB, časovú pečiatku a Alicin podpis. Bob po overení podpisu vie, že Alica vytvorila otvorený text, no nevie, že vytvorila aj šifrový text, keďže šifrovať verejným kľúčom môže ktokoľvek. Ak Alica používa podpisový kľúč aj v inom protokole, možný je útok typu protocol interaction, pri ktorom útočník podsunie Bobovi verejne známy identifikátor IDA ako kľúč KAB. Obrana spočíva v používaní podpisového kľúča iba v jednom protokole alebo v podpisovaní identifikátora protokolu, behu a čísla správy podľa pravidiel Abadiho a Needhama. Podobná situácia nastáva pri analýze protokolu 4.
- - Protokol 3 pozostáva z jednej správy šifrovanej Bobovým verejným kľúčom s IDB, KAB, časovou pečiatkou a podpisom.
- - Bob po overení podpisu vie, že Alica vytvorila otvorený text, ale nie že vytvorila aj šifrový text.
- - Ak Alica používa podpisový kľúč aj v inom protokole, možný je útok typu protocol interaction, kde Bob prijme verejný identifikátor IDA ako KAB.
- - Prvá obrana: každý dlhodobý kľúč používať iba v jednom protokole.
- - Druhá obrana: podpisovať spolu so správou aj ID protokolu, ID behu a číslo správy.
- - Útoky typu protocol interaction sa ťažko odhaľujú a na skúške sa ich objavenie nebude vyžadovať.
Zhrnutie pripravené s pomocou AI z prepisu videa.