nechodím na prednášky
SKS tyzden 10 cvicenie
Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
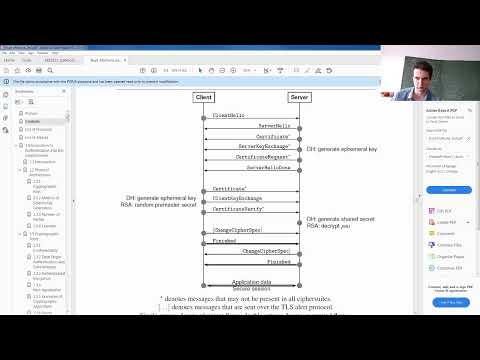
Cvičenie sa venuje protokolu TLS, ktorý zabezpečuje šifrovanú komunikáciu na internete pri HTTPS spojeniach. Vysvetľujú sa jednotlivé verzie SSL a TLS, ich bezpečnosť a rozšírenosť medzi webovými stránkami, pričom sa zdôrazňuje odporúčanie používať TLS 1.2 a najmä novší, bezpečnejší a jednoduchší TLS 1.3. Popisuje sa štruktúra TLS protokolu, najmä Handshake protokol (dohoda na verzii, cypher suite, výmena kľúčov a autentizácia) a Record Layer protokol (šifrovaný a autentizovaný prenos dát). Na konkrétnom príklade s cypher suitou využívajúcou ephemeral Diffie-Hellman, RSA podpisy a AES-GCM sa detailne rozoberá priebeh handshaku v TLS 1.2, počnúc správami Client Hello a Server Hello.
- - TLS zabezpečuje šifrovanú komunikáciu pri HTTPS, nadväzuje na SSL a existuje vo viacerých verziách.
- - Odporúčané sú TLS 1.2 a najmä TLS 1.3, staršie SSL a TLS 1.0/1.1 sa nepovažujú za bezpečné.
- - TLS 1.3 je jednoduchší, efektívnejší a bezpečnejší, ponúka menší, ale dôveryhodnejší výber cypher suits.
- - TLS sa skladá z podprotokolov, najdôležitejšie sú Handshake protokol a Record Layer protokol.
- - Handshake protokol slúži na dohodu verzie a cypher suite, výmenu kľúčov a vzájomnú autentizáciu klienta a servera.
- - Record Layer protokol zabezpečuje samotný prenos (šifrovanie a autentizáciu) všetkých správ vrátane handshaku.
- - Na príklade s ephemeral Diffie-Hellman, RSA podpisom a AES-GCM sa ukazuje detailný priebeh Handshake protokolu v TLS 1.2 od správ Client Hello a Server Hello.
Zhrnutie pripravené s pomocou AI z prepisu videa.