nechodím na prednášky
SKS 2022 prednaska tyzden 8

Preber si túto prednášku so svojou AI
Skopíruj pripravený podklad a vlož ho do ChatGPT, Claude alebo inej AI — bude ťa učiť alebo skúšať len z tejto prednášky.
Zhrnutie prednášky
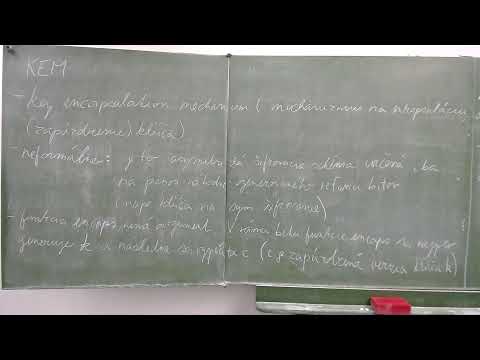
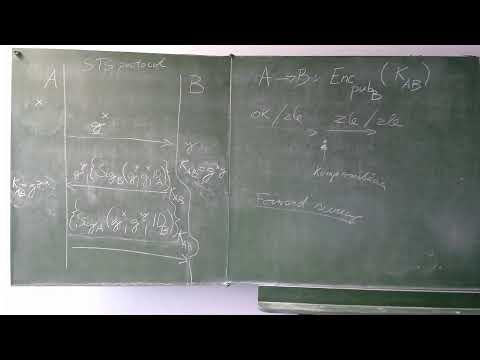
Prednáška zhŕňa dodatky k bonusovým úlohám z kapitoly 3 (ak Bob prijme správu šifrovanú symetrickým kľúčom zdieľaným iba s Alicou, možno rovno uzavrieť, že ju vytvorila Alica, bez zdôvodňovania reflection útoku) a otvára kapitolu 5 o protokoloch na dohodu o kľúči (key agreement), ktorá sa preberá pred kapitolou 4. Protokoly na dohodu o kľúči sa odlišujú od prenosu kľúča tým, že obaja účastníci prispievajú keying materialom, z ktorého verejne známa key derivation function (napr. KDF1, HKDF) odvodí session key. Ich výhodou je istota čerstvého a dostatočne náhodného kľúča a jednoduché dosiahnutie forward secrecy pri Diffieho-Hellmanovom prístupe. Podstatný je aj key control: žiaden účastník nesmie vedieť predurčiť hodnotu kľúča. Nakoniec sa začína výklad anonymous key share útokov, kde útočník C chce presvedčiť A, že kľúč zdieľa s C, hoci ho v skutočnosti zdieľa s B, čo možno zneužiť napríklad pri pripísaní digitálneho kreditu.
- - Správa šifrovaná symetrickým kľúčom zdieľaným iba s Alicou pochádza od Alice; reflection útok sa v bonusoch nemusí rozoberať.
- - Protokoly na prenos kľúča (kľúč generuje jedna strana) sa líšia od protokolov na dohodu o kľúči (obe strany prispievajú keying materialom).
- - Diffieho-Hellmanove protokoly sú v praxi najčastejšie, napríklad pri handshake medzi prehliadačom a webovým serverom; základná verzia je však zraniteľná voči man-in-the-middle útoku.
- - Výhody key agreement: každý účastník si sám zaručí čerstvosť a náhodnosť kľúča a Diffie-Hellman jednoducho poskytuje forward secrecy.
- - Key derivation function (KDF1, HKDF založená na HMAC) odvodzuje session key zo vstupov oboch strán, prípadne aj z ich ID.
- - Key control: žiaden účastník nesmie byť schopný predurčiť hodnotu výsledného kľúča, oba vstupy musia mať zásadný vplyv.
- - Anonymous key share útok: A si myslí, že kľúč zdieľa s útočníkom C, no v skutočnosti ho zdieľa s B, takže napríklad kredit od B sa pripíše C.
Zhrnutie pripravené s pomocou AI z prepisu videa.